
Grupa hakerska Mustang Panda, której działania przypisuje się Chinom, przeprowadziła ataki na sektor żeglugi w co najmniej siedmiu krajach Unii Europejskiej. Informację przekazała unijna agencja ds. cyberbezpieczeństwa, oceniając, że podmiot ten stanowi «poważne zagrożenie» dla organizacji działających na terenie Wspólnoty.
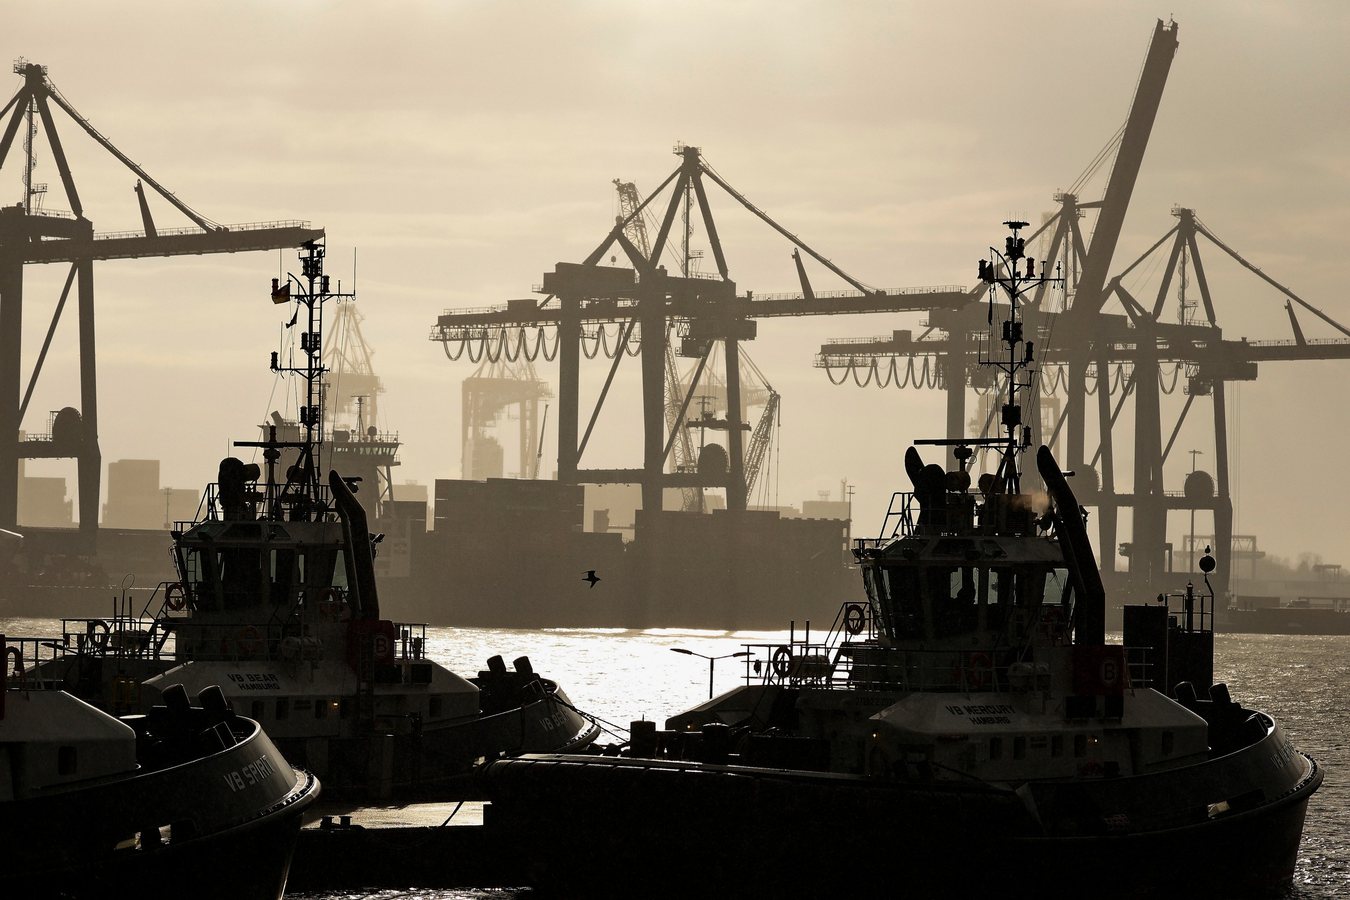
Według ustaleń agencji celem cyberataków były systemy i sieci związane z żeglugą morską — gałęzią gospodarki o strategicznym znaczeniu dla handlu międzynarodowego i bezpieczeństwa dostaw. Sektor ten obejmuje nie tylko armatorów i porty, ale także infrastrukturę logistyczną, systemy nawigacyjne i łańcuchy dostaw, których zakłócenie może mieć skutki wykraczające poza same państwa członkowskie.
Mustang Panda to grupa określana jako zaawansowany trwały zagrożenie (APT), której działania łączone są z chińskimi służbami. W przeszłości była wiązana z kampaniami szpiegowskimi wymierzonymi w instytucje rządowe, organizacje pozarządowe i podmioty przemysłowe na całym świecie. Tym razem na celowniku znalazła się europejska żegluga, co potwierdza rosnące zainteresowanie cyberprzestępców infrastrukturą krytyczną.
Unijna agencja ds. cyberbezpieczeństwa nie ujawniła, które dokładnie państwa członkowskie zostały dotknięte atakami, ani jakiego rodzaju dane mogły wyciec. Zaznaczyła jednak, że skala i charakter działań wskazują na poważne zagrożenie dla bezpieczeństwa organizacji w UE. Siedem państw, o których mowa, to znacząca liczba, biorąc pod uwagę, że sektor żeglugi jest silnie zintegrowany w ramach jednolitego rynku.
Ataki na żeglugę mogą mieć bezpośrednie przełożenie na funkcjonowanie portów, transportu towarowego i komunikacji morskiej. W przypadku zakłócenia systemów informatycznych istnieje ryzyko opóźnień w dostawach, wzrostu kosztów transportu, a nawet paraliżu kluczowych szlaków handlowych. Dla Unii Europejskiej, której gospodarka w dużym stopniu opiera się na wymianie morskiej, ochrona tego sektora staje się priorytetem.
Sprawa wpisuje się w szerszy kontekst rosnącej liczby cyberataków wymierzonych w europejską infrastrukturę krytyczną. W ostatnich latach państwa członkowskie wielokrotnie ostrzegały przed działalnością hakerską prowadzoną przez podmioty powiązane z Rosją, Chinami i innymi państwami. Unia rozwija w odpowiedzi nowe regulacje, takie jak dyrektywa NIS2, która ma wzmocnić odporność kluczowych sektorów na incydenty cybernetyczne.
Na razie nie wiadomo, czy ataki przyniosły skutek w postaci przejęcia danych lub zakłócenia działania systemów. Agencja ds. cyberbezpieczeństwa prowadzi analizę incydentu i współpracuje z władzami krajowymi. Eksperci podkreślają, że wykrycie grupy Mustang Panda nie oznacza zakończenia zagrożenia — tego typu podmioty często powracają z nowymi metodami działania.
Dla Polski, podobnie jak dla innych państw nadbałtyckich, bezpieczeństwo morskie i cyberbezpieczeństwo portów mają szczególne znaczenie. Ataki na sektor żeglugi w siedmiu krajach UE to sygnał, że ochrona infrastruktury krytycznej wymaga stałego monitorowania i współpracy międzynarodowej. Unijna agencja zapowiada dalsze działania mające na celu ograniczenie ryzyka i wsparcie państw członkowskich w zabezpieczaniu systemów.
3